
dans Microsoft
Comment corriger l’erreur d’impression réseau Windows 0x0000007c
Une mise à jour de sécurité Windows publiée en octobre a causé des problèmes répandus de Windows 10 et Windows 11 […] Plus
Une mise à jour de sécurité Windows publiée en octobre a causé des problèmes répandus de Windows 10 et Windows 11 […] Plus
Image: Timothy Dykes AMD a corrigé une longue liste de vulnérabilités de sécurité trouvées dans son pilote graphique pour les appareils […] Plus
Le gang de ransomware Magniber utilise désormais deux vulnérabilités d’Internet Explorer et des publicités malveillantes pour infecter les utilisateurs et crypter […] Plus

Le ministère américain de la Justice (DOJ) a condamné un Russe pour avoir mis en œuvre un stratagème de fraude publicitaire […] Plus
Une nouvelle législation introduite cette semaine par les législateurs américains vise à définir des « règles de route » pour la réponse aux […] Plus
Les attaques d’appâts sont en augmentation et il semble que les acteurs qui distribuent ce type particulier d’e-mails de phishing préfèrent […] Plus
Deux applications Android disponibles sur le Google Play Store contiennent des logiciels malveillants cette semaine. Ces applications sont appelées « télécommande Smart […] Plus
HPE a révélé que les référentiels de données de sa plate-forme de surveillance de réseau Aruba Central ont été compromis, permettant […] Plus

Le Federal Bureau of Investigation (FBI) a mis en garde les partenaires de l’industrie privée contre les tentatives d’un acteur iranien […] Plus
Telnyx est le dernier fournisseur de téléphonie VoIP ciblé par des attaques par déni de service distribué (DDoS), provoquant des pannes […] Plus
Une équipe de chercheurs de l’Imperial College de Londres a présenté une méthode simple pour échapper à la détection par des […] Plus
Un groupe de piratage parrainé par l’État nord-coréen, connu sous le nom de Lazarus, tente à nouveau de pirater des chercheurs […] Plus
Un acteur menaçant identifié comme Shatak (TA551) s’est récemment associé au gang ITG23 (alias TrickBot et Wizard Spider) pour déployer le […] Plus

Au cours du Patch Tuesday de ce mois-ci, Microsoft a corrigé une vulnérabilité Zero Day d’Excel exploitée à l’état sauvage par […] Plus
Une campagne de logiciels espions en cours surnommée « PhoneSpy » cible les utilisateurs sud-coréens via une gamme d’applications de style […] Plus
Un nouveau malware Android connu sous le nom de MasterFred utilise de fausses superpositions de connexion pour voler les informations de […] Plus
Des portes dérobées malveillantes pourraient-elles se cacher dans votre code, qui semble autrement parfaitement propre à l’œil humain et aux éditeurs […] Plus

Les chercheurs ont publié aujourd’hui des détails sur une suite de 13 vulnérabilités dans le système d’exploitation en temps réel (RTOS) […] Plus

Serveurs Docker mal configurés et activement ciblés par le groupe de piratage TeamTNT dans une campagne en cours lancée le mois […] Plus
Microsoft a rappelé aujourd’hui aux utilisateurs que toutes les éditions de Windows 10, version 2004 et Windows Server, version 2004 (également […] Plus
Microsoft a averti aujourd’hui les administrateurs de corriger immédiatement une vulnérabilité Exchange Server de gravité élevée qui pourrait permettre à des […] Plus
Microsoft a publié la mise à jour cumulative Windows 11 KB5007215 pour corriger les vulnérabilités de sécurité et les bugs introduits […] Plus
La nouvelle mise à jour est désormais disponible pour Windows 10 version 2004, version 20H2 et version 21H1. Conformément aux notes […] Plus

Firefox est désormais disponible au téléchargement via le Windows Store de Microsoft pour les utilisateurs de Windows 10 et Windows 11, […] Plus
Le gang de ransomware Clop, également suivi sous les noms TA505 et FIN11, exploite une vulnérabilité SolarWinds Serv-U pour violer les […] Plus
Medatixx, un éditeur allemand de logiciels médicaux dont les produits sont utilisés dans plus de 21 000 établissements de santé, exhorte […] Plus
Les États-Unis offrent jusqu’à 10 millions de dollars pour identifier ou localiser les dirigeants de l’opération de ransomware REvil (Sodinokibi), dont […] Plus
La plate-forme de négociation d’actions Robinhood a révélé une violation de données après le piratage de ses systèmes et l’accès d’un […] Plus

Le géant japonais de la technologie SoftBank prévoit de tester la recharge sans fil de montres intelligentes et d’écouteurs en utilisant […] Plus
Le département du Trésor américain a annoncé aujourd’hui des sanctions contre l’échange de crypto-monnaie Chatex pour avoir aidé les gangs de […] Plus
Le ministère de la Justice des États-Unis a annoncé aujourd’hui des accusations contre un affilié au ransomware REvil responsable de l’attaque […] Plus
L’Australian Cyber Security Center (ACSC) alerte les administrateurs Web de l’exploitation active de CVE-2021-42237, une faille d’exécution de code à distance […] Plus
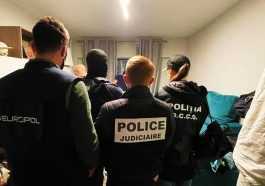
Les autorités roumaines chargées de l’application des lois ont arrêté le 4 novembre deux suspects soupçonnés d’être des affiliés au ransomware […] Plus