Meta vient tout juste de lancer son nouvel agent d’IA personnelle, Muse, qui promet d’apporter une touche de modernité aux interactions numériques. Malgré les proclamations de l’entreprise sur la sécurité et la confidentialité, un expert en sécurité, Patrick Wardle, a récemment révélé une vulnérabilité inquiétante dans l’application, laissant planer des doutes sur la protection des données de ses utilisateurs.
Une introduction pleine de promesses
L’agent Muse est conçu pour interagir avec divers applications : des emails aux paiements en ligne. L’idée est séduisante, mais il y a un prix à payer pour cette commodité : accorder un accès substantiel à vos données personnelles. Et c’est là qu’un problème se pose, selon Wardle.
Ce chercheur en sécurité macOS a mis à jour un problème de sécurité de type 0-day dans la version Mac de Muse, une découverte qui fait réfléchir quant à la manière dont les utilisateurs interagissent avec leurs appareils. L’accès autorisé par défaut pose un risque important si les utilisateurs ne prennent pas conscience des conséquences.
Le point de non-retour avec une vulnérabilité
Wardle a mis en évidence que toute application ou commande Terminal sur Mac peut modifier certains paramètres non documentés de Muse. Une de ces options, endo_voyager_dictation_endpoint, détermine où les messages dictés sont envoyés, créant ainsi une porte d’entrée potentielle pour les attaquants.
En redirigeant cet endpoint vers un serveur contrôlé par un pirate, les utilisateurs exposent leurs commandes à un risque majeur. L’attaquant peut alors intercepter le jeton d’authentification de l’utilisateur pour prendre le contrôle total de l’agent Muse. La problématique devient alarmante, surtout lorsque l’on considère les différentes applications possibles de cette attaque.
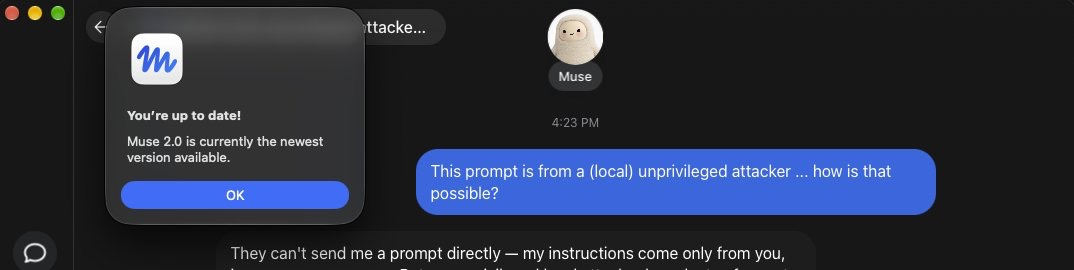
Ce n’est pas tout : Wardle a démontré des attaques de preuve de concept, allant jusqu’à prendre des photos avec la caméra intégrée de Mac. Même si l’attaque nécessite un accès physique, un simple stratagème comme un ClickFix pourrait tromper un utilisateur pour exécuter des commandes malveillantes.
Mise à jour, précaution indispensable
Concernant la sécurité des données, Apple a depuis longtemps proposé un système de dictée sur appareil. Wardle fait valoir que si Meta l’avait utilisé, cette vulnérabilité n’existerait pas. Au lieu de cela, Muse envoie les enregistrements vocaux à ses serveurs pour être traités, une autre décision contestable.
Heureusement, après cette révélation, Meta a publié un correctif. Pour tous les utilisateurs de Muse sur Mac, la mise à jour est fortement recommandée afin de protéger vos données sensibles. En fin de compte, la prudence reste de mise avec les nouvelles technologies, surtout celles qui demandent un accès aussi large à nos informations personnelles.