Nouvelle alerte de masse d’Apple sur les logiciels espions mercenaires
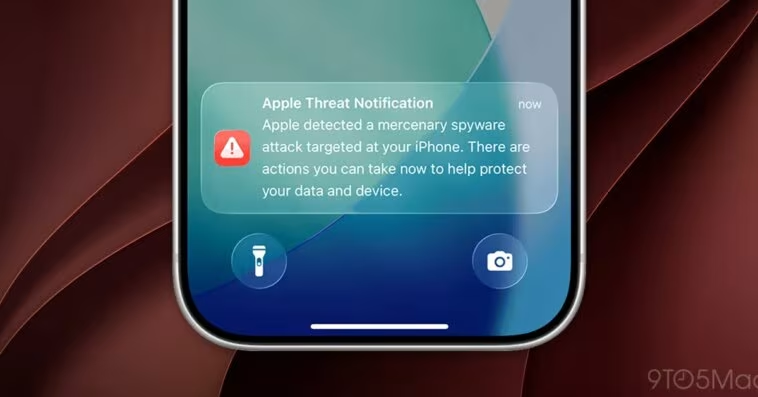
Une nouvelle salve d’alertes de sécurité vient d’être envoyée par Apple à certains utilisateurs. La firme de Cupertino cible une nouvelle fois les attaques par logiciels espions mercenaires, confirmant que cette menace reste plus que jamais une réalité pour les personnalités sensibles. Cette fois, les autorités allemandes sont directement concernées.
L’Allemagne aux premières loges d’une enquête inquiétante
Plusieurs rapports indépendants, notamment du Financial Times et de TechCrunch, dévoilent les contours de cette nouvelle opération. Les destinataires principaux semblent être des parlementaires et des membres du gouvernement allemand, qui ont commencé à recevoir les notifications jeudi dernier.
En réaction, l’Office fédéral allemand pour la sécurité de l’information a publié un avertissement urgent. L’agence conseille aux personnes touchées de considérer que leur appareil n’est plus sécurisé. Le gouvernement a quant à lui annoncé prendre l’affaire très au sérieux et enquêter activement sur les circonstances de ces attaques présumées.
Selon les informations, les assaillants auraient exploité une faille dite « zero-click ». Cette méthode particulièrement sournoise permet d’infecter un appareil sans aucune interaction de la victime, rendant la protection classique quasi inefficace. Pour les pirates, la simple connaissance d’un numéro de téléphone aurait suffi.
Une menace globale qui transcende les frontières
Si le cas allemand est mis en lumière, l’alerte d’Apple est bien plus large. La société a précisé avoir contacté des utilisateurs dans pas moins de 99 pays. Parmi eux, Radwan Mortada, un réalisateur basé à Beyrouth, a partagé publiquement sa notification. Il avait déjà été ciblé par le logiciel espion Pegasus en 2017 et 2021.
Cette répétition des faits pour un même individu illustre la persistance du danger. L’origine de cette nouvelle vague d’attaques reste pour le moment un mystère, tout comme l’État ou l’entité qui pourrait la commander. Apple, suivant sa politique habituelle, ne dévoile jamais ces détails.
Face à ces risques, la recommandation d’Apple reste la vigilance et l’adoption de mesures fortes, comme l’activation du Mode Confinement (Lockdown Mode) sur les appareils iOS. Pour les personnes ciblées, la seule réponse adéquate reste souvent de faire appel à des experts en cybersécurité pour évaluer l’étendue des dégâts.