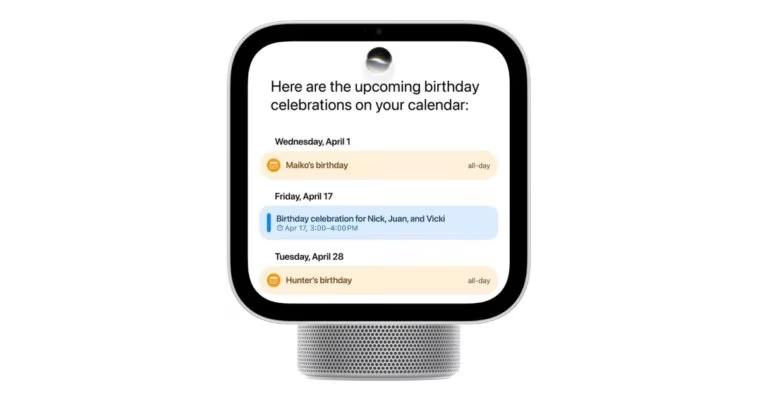
Apple HomeView arrive chez les premiers clients demain, et Cupertino glisse une mise à jour de sécurité au dernier moment. La version HomeView Software Version 27.2 traite neuf vulnérabilités, touchant iMessage, Bluetooth, App Intents, AirPlay et un composant de compression.
Une mise à jour qui arrive à la porte
Le build 24V526 est daté du 12 novembre 2026. Apple reprend des correctifs déjà déployés dans iOS 27.2, iPadOS 27.2 et macOS 27.2 Golden Gate. Les fuites étant désormais publiques, les futurs propriétaires ont intérêt à agir vite.
Recevoir un objet chez soi, le brancher, l’associer à la maison… et devoir déjà corriger un trou dans la couche de sécurité. C’est banal sur un smartphone, ça le devient moins quand l’appareil entre dans le salon.
Apple HomeView n’est pas une enceinte isolée. Il dialogue avec iPhone, iPad, HomeKit et la maison. Un trou dans les autorisations ou dans le partage réseau peut donc se propager plus loin que l’écran lui-même.
Ce que corrige la version 27.2
Une vulnérabilité dans Messages permettait à un attaquant distant de rejoindre un groupe iMessage et d’en récupérer les contenus. Le correctif renforce la validation d’autorisation, un détail technique qui change beaucoup pour la confidentialité des échanges privés.
Une autre faille visait les nouveaux membres d’un groupe : ils pouvaient consulter des messages envoyés avant leur arrivée. Apple indique ici que le code concerné a été supprimé, preuve que le souci n’était pas seulement marginal.
Bluetooth mérite une attention particulière sur un objet placé au milieu d’un salon. Une faille permettait à un appareil malveillant de s’appairer sans validation. Une seconde ouvrait la porte à la corruption de mémoire du processus.
Le contournement de limite sur les tentatives de code d’appairage apparaît aussi bien dans AirPlay que dans CoreUtils. Apple parle de gestion d’état améliorée, mais derrière l’euphémisme, il reste un risque d’accès indésirable sur une session de partage.
Côté compression, brotli pouvait mener à une corruption mémoire après une entrée malveillante. Le traitement des fichiers web et des ressources embarquées peut sembler lointain, mais un bug d’écriture hors limites finit souvent au mauvais endroit.
App Intents était aussi concerné. Une application pouvait accéder à des données sensibles de l’utilisateur à cause d’un problème d’autorisation. Le correctif resserre les états d’accès, ce qui évite qu’une fonction pratique devienne un raccourci trop permissif.
On y trouve les CVE suivantes : CVE-2026-113960, CVE-2026-113961, CVE-2026-113963, CVE-2026-113964, CVE-2026-113965, CVE-2026-113968, CVE-2026-113969, CVE-2026-113970 et CVE-2026-111497.
Les correctifs portent la signature d’Apple, d’un chercheur nommé László Várady et de plusieurs contributeurs anonymes. C’est un détail, mais il rappelle que ces bugs ont été signalés, vérifiés, puis réparés avant la mise à disposition publique.
Ce qu’il faut retenir pour la sortie
Les premiers acheteurs recevront Apple HomeView demain et gagneront à accepter le correctif dès la première connexion. La mise à jour semble légère, mais le système de sécurité devient plus crédible quand il est appliqué avant le premier usage intensif.
Autre signal important : Apple confirme pour le mois prochain une évolution de Siri capable de gérer des accessoires de sécurité. En attendant, l’assistant refuse toujours d’ouvrir une porte ou un garage par commande vocale.
Reste à voir si le correctif est disponible dès la sortie ou nécessite un passage par les réglages. Pour un objet central dans la maison, une réponse si rapprochée montre au moins que Cupertino surveille son arrivée de près.