Les précommandes de l’iPhone Duo débuteront ce vendredi, 16 octobre. Malheureusement, des arnaqueurs cherchent à profiter de cet engouement en incitant les utilisateurs à se rendre sur un site frauduleux pour passer leur commande dès maintenant.
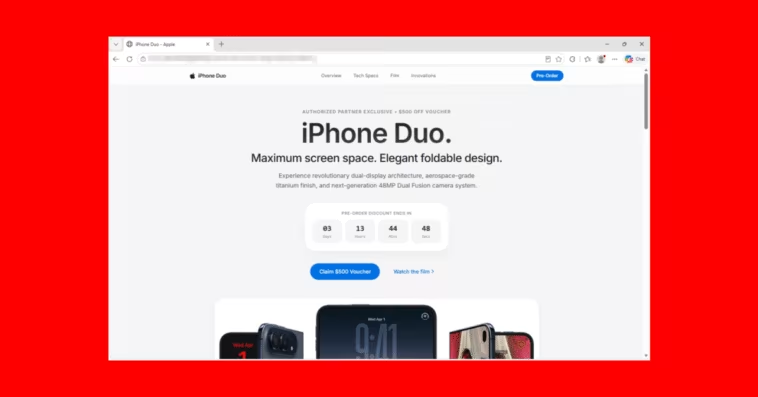
Ce site malveillant, qui imite parfaitement l’apparence du véritable, prétend offrir un bon de réduction de 500 € en tant qu’« Exclusivité Partenaire Agréé ».
Les chercheurs en sécurité de Malwarebytes révèlent que cette page exploite la chaîne d’exploitation DarkSword, affectant certains modèles d’iPhones plus anciens qui n’ont pas été corrigés. Il suffit de visiter cette page pour que l’attaque se déclenche automatiquement.
Derrière ce design à la Apple et cette offre de bon de réduction, cette page utilise la chaîne d’exploitation DarkSword pour tenter de pénétrer les iPhones vulnérables. Si cette tentative échoue, un second chargeur s’active, visant à dérober vos identifiants enregistrés, les données des portefeuilles de cryptomonnaies et même vos notes. Aucun formulaire à remplir, aucun téléchargement à approuver. Le simple fait d’ouvrir la page lance l’attaque.
Une fois l’attaque réussie, l’outil capture des informations sur votre appareil et une liste des applications installées, sans oublier le contenu de vos notes Apple. La menace se concentre ensuite sur les portefeuilles de cryptomonnaies.
Le code recherche également des portefeuilles de cryptomonnaies tels que MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus et Tonkeeper. De plus, il essaie de récupérer les identifiants stockés dans le trousseau de votre téléphone. Si un portefeuille ciblé est trouvé et que les premiers échanges avec le serveur sont concluants, il tente de télécharger les fichiers de portefeuille, les données du trousseau récupérées et des miniatures de photos. L’exposition de ces fichiers ou identifiants pourrait mettre vos fonds en danger.
L’attaque cherche aussi à accéder à vos messages, contacts, historique des appels, messages vocaux, emails, événements de calendrier et données de localisation enregistrées. Le chargeur peut contacter son serveur pour des instructions supplémentaires.
Cette chaîne d’exploitation a été divulguée par Google en mars, suivie par un correctif d’Apple à la fin du même mois.
Conseils de Sécurité
Pour votre sécurité, il est crucial de suivre certaines recommandations. Évitez de cliquer sur les liens envoyés, sauf si vous faites confiance à l’expéditeur et attendez-vous spécifiquement à ce lien. Pensez également à installer les mises à jour iOS dès qu’elles sont disponibles.
Screengrab: Malwarebytes