Le plus gros braquage financier connu a touché Binance, et les détails les plus troublants ne concernent pas les cryptomonnaies. Ils visent un poste de travail, un MacBook à puce M utilisé par des ingénieurs chargés des portefeuilles. J’ai relu la chronologie plusieurs fois, sans trouver d’exploit spectaculaire.
Binance a perdu environ 6,3 milliards €. Près de 3 milliards € ont pu être gelés, ce qui rend l’affaire encore plus brutale : les attaquants ont gardé assez d’argent pour marquer une génération entière de développeurs et de responsables sécurité.
La piste du Mac circulait déjà parmi les chercheurs. Christopher Lopez avait rappelé qu’un précédent vol sur Bybit, estimé à 1,5 milliard €, avait aussi démarré sur la machine d’un développeur.
Un poste de travail devenu la porte d’entrée
La description publiée par Binance ne prononce pas le mot Mac, mais le chemin visé par le malware parle de lui-même : /opt/homebrew. Sur un MacBook Apple silicon, c’est là que s’installe Homebrew, donc la cible était très probablement un poste équipé d’une puce M1, M2, M3 ou M4.
Cette précision change le regard porté sur le matériel. Le Mac reste robuste, mais dans des mains très pressées, un simple raccourci de terminal peut devenir une faille béante.
Le mode opératoire tient presque dans une anecdote. Il ne reposait sur aucune vulnérabilité complexe, aucun zero-day caché, aucune attaque réseau digne d’un film. Tout passait par l’ingénierie sociale, un mot savant pour dire : on trompe la personne.
Deux pièges classiques, une facture historique
En juin, un ingénieur DevOps de Binance cherche un outil de développement assisté par IA. Dans les résultats du moteur de recherche, il tombe sur un faux installateur Homebrew. L’entreprise affirme avoir bloqué la menace, mais les attaquants ont quand même repéré les profils sensibles.
Voilà le détail qui frappe : le premier contact n’a pas volé les fonds. Il a servi de carte de visite. Une équipe de recherche d’emploi truque alors une seconde conversation, quelques semaines plus tard, avec un autre développeur directement concerné par les portefeuilles.
En septembre, une interview d’emploi fictive se transforme en test technique piégé. L’ingénieur doit exécuter une tâche sur son poste. Aucun signal ne parvient à alerter suffisamment Binance. À partir de là, l’équipe malveillante obtient les accès nécessaires, puis frappe le 29 octobre.
Les soupçons publics évoquent des groupes liés à la Corée du Nord, mais rien n’est officiellement confirmé. Binance garde une partie des détails techniques sous clé, et il reste donc plusieurs angles morts.
Le terme interview d’emploi peut sembler anodin. Sur un poste de développeur, recevoir un petit script à lancer dans un environnement local fait partie du quotidien. Les personnes pressés, fiers d’obtenir un entretien, acceptent vite. Le piège se glisse dans cette routine.
Apple se retrouve au centre d’une critique inconfortable. macOS limite bien des intrusions, mais il ne peut pas empêcher un salarié convaincu de lancer un fichier légitime. Aucune protection intelligente ne remplace la vigilance humaine, surtout quand l’enjeu financier est colossal.
La fonctionnalité de protection du collage dans Terminal, mentionnée pour macOS 26.4, aurait éventuellement ralenti la manœuvre. Une fenêtre d’alerte, face à quelqu’un qui veut décrocher un contrat, se révèle fragile. Le doute suffit rarement à faire reculer un ingénieur confiant.
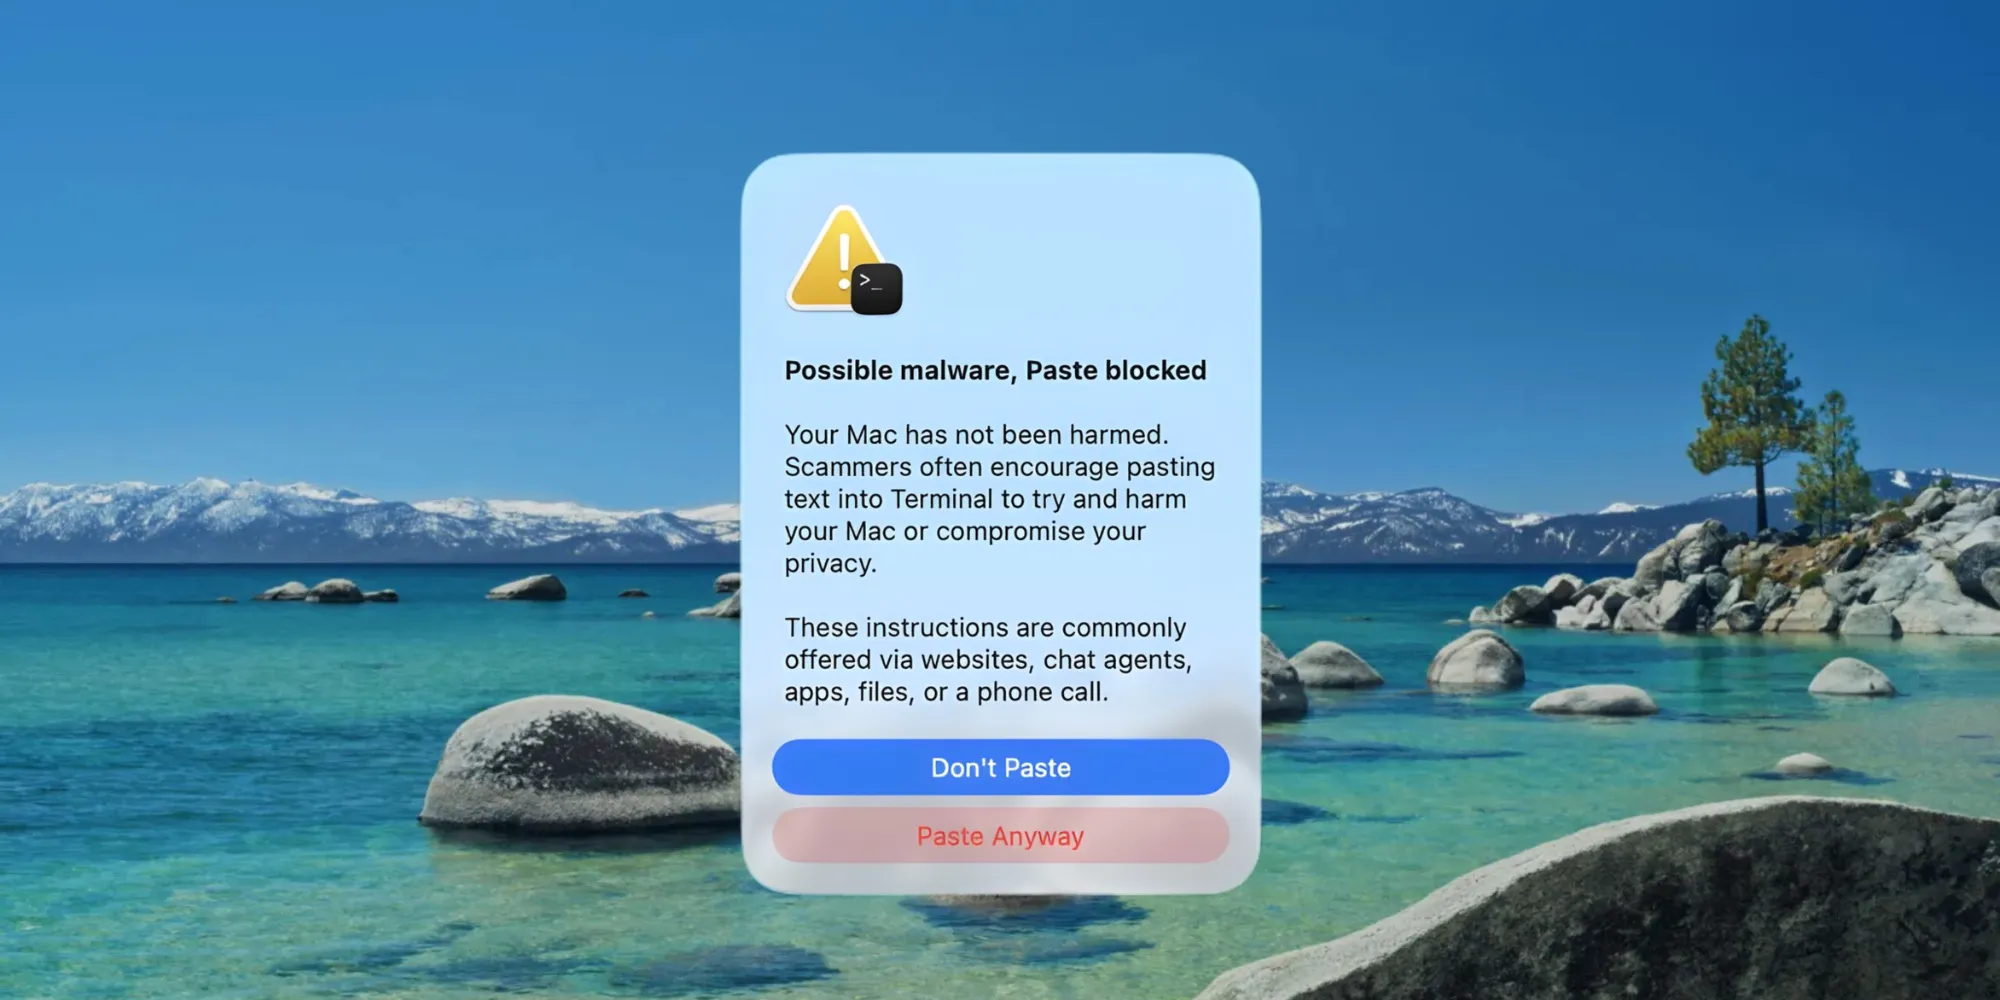
Cette image rappelle un principe usé, mais toujours vrai : la machine la plus soignée se laisse contourner par un mot de passe donné trop vite, un lien cliqué sans vérifier ou une fausse offre d’emploi.
Le dossier Binance montre aussi combien le Homebrew et les outils de développement attirent les attaquants. Les faux installateurs sponsorisés dans les moteurs de recherche restent un piège efficace, car les utilisateurs y voient une source de confiance. La publicité malveillante ne demande pas une faille rare, seulement un clic pressé.
Il faut aussi parler des MacBook à puce M chez les équipes DevOps. Ces machines sont omniprésentes dans les métiers du cloud, de la crypto et de la sécurité logicielle. Leur popularité les rend attractives, mais le risque vient moins du silicium que de l’usage intensif qu’en font des professionnels sous pression.
Le vol massif laisse surtout une leçon concrète. Les entreprises tech doivent séparer les environnements de test, verrouiller l’exécution de scripts non signés, vérifier chaque lien reçu et ne jamais confier une machine professionnelle à une simulation d’entretien. Une bonne posture technique ne remplace pas une formation humaine continue.
On peut presque être soulagé qu’aucune vulnérabilité exotique n’ait été nécessaire. Les moyens d’action restent simples. En contrepartie, la répétition de ces schémas devient lassante : on connaît le script, on connaît le mensonge, on connaît la victime, mais on peine à briser la mécanique.
La sécurité moderne se heurte ici à une vérité banale. Le matériel compte, le système compte, les alertes comptent, mais un être humain sous stress reste l’élément le plus exposé. Le prochain incident, s’il arrive, ne proviendra pas forcément d’une attaque géniale. Il naîtra peut-être d’une conversation trop ordinaire.