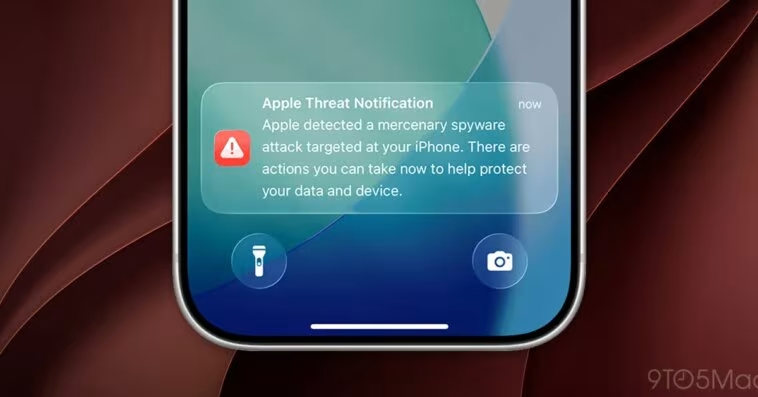
Apple a rencontré des responsables thaïlandais après des avis iPhone adressés à des personnes potentiellement visées par des logiciels espions mercenaires. La nouvelle fait du bruit côté sécurité mobile, parce que ces alertes ne parlent pas de phishing ordinaire. Elles touchent des profils sensibles, parfois politiques.
Une alerte sur 99 pays, puis Bangkok
La dernière vague de notifications a touché 99 pays. Les messages, envoyés le 29 octobre, parlent d’un risque d’exposition à des attaques coûteuses et discrètes. Apple ne veut pas créer une psychose. Le danger reste concret pour les élus, les militants et les personnes dont les propos gênent.
Une réunion a ensuite eu lieu entre officiels thaïlandais et représentants d’Apple. Le ministre de l’Économie et de la Société, Chaichanok Chidchob, a voulu remettre les choses en perspective. Une alerte ne signifie pas forcément qu’un téléphone est déjà tombé entre de mauvaises mains.
Les pistes évoquées concernent des politiciens locaux, des figures contestataires et des professionnels de l’information. L’affaire rappelle un épisode sensible de 2022, quand des militants pro-démocratie avaient été soupçonnés d’avoir subi Pegasus. L’outil, signé NSO Group, est devenu le symbole des abus numériques difficiles à prouver.
iOS, Android et la même urgence
Le gouvernement thaïlandais n’a pas trouvé, pour l’instant, de lien solide avec Pegasus. La vigilance reste de mise. Les équipes spécialisées en sécurité numérique savent combien une compromission peut se cacher derrière une simple notification. Aucun contact direct avec un constructeur n’est vraiment neutre.
Les autorités veulent aussi échanger avec d’autres sociétés technologiques. Les appareils Android ne sont pas oubliés, même si l’histoire récente parle beaucoup d’iPhone. Les attaques mercenaires ne regardent pas l’écosystème affiché sur la boîte. Elles regardent les faiblesses du système, les comptes liés et les habitudes humaines.
Apple évite de détailler les critères qui déclenchent un tel avis. La prudence se comprend. Trop de transparence offrirait une feuille de route aux vendeurs d’intrusions. Les personnes concernées sont invitées à activer le Mode isolement et à consulter une équipe de sécurité compétente. Une vague antérieure avait déjà alerté des utilisateurs dans 110 pays en août.