La nouvelle bêta de macOS 27.3 marque un durcissement net sur les autorisations les plus sensibles. Apple ne supprime pas l’accès complet au disque, mais pousse les utilisateurs à réfléchir deux fois avant de donner les clés de la machine à une application.
Depuis quelques mois, l’éditeur de Cupertino surveille de près les outils capables de toucher aux fichiers, aux courriels, aux contacts et même aux gestes clavier. Le ton se fait plus prudent, presque réprobateur, quand une application demande des privilèges démesurés.
Sur macOS 27.2, le réglage “Device Control and Data Access” tenait dans un seul interrupteur. Une case cochée, et certains programmes pouvaient lire, envoyer, surveiller ou piloter une bonne partie du système.
Quand la bêta sépare le contrôle et l’accès complet
La version 27.3 scinde ce panneau en deux familles. D’un côté, l’accessibilité, réservée aux technologies d’assistance et encadrée par un processus d’autorisation plus strict. De l’autre, une nouvelle section dédiée au contournement de protections système.
System and App Protection Override regroupe les applications qui ont besoin de dépasser certaines barrières pour commander d’autres logiciels ou réaliser des automatisations. Pour l’utilisateur, la promesse reste simple: ne plus tout ouvrir d’un coup.
On pourra désormais désigner les applications visées par une automation. Un utilitaire aura accès à Mail sans toucher à Messages, ou pourra agir sur un dossier précis sans respirer le reste du Mac.
Autre nouveauté appréciée: la possibilité d’exiger une demande de permission à chaque utilisation. Fini l’ouverture permanente, sauf si l’on accepte volontairement de laisser un programme veiller sur l’arrière plan.
Une icône dans la barre des menus signalera quand une application utilise ces droits de contrôle. Apple mise ici sur la transparence immédiate, visible même quand l’utilisateur n’a pas les réglages ouverts.
Full Disk Access n’a pas dit son dernier mot
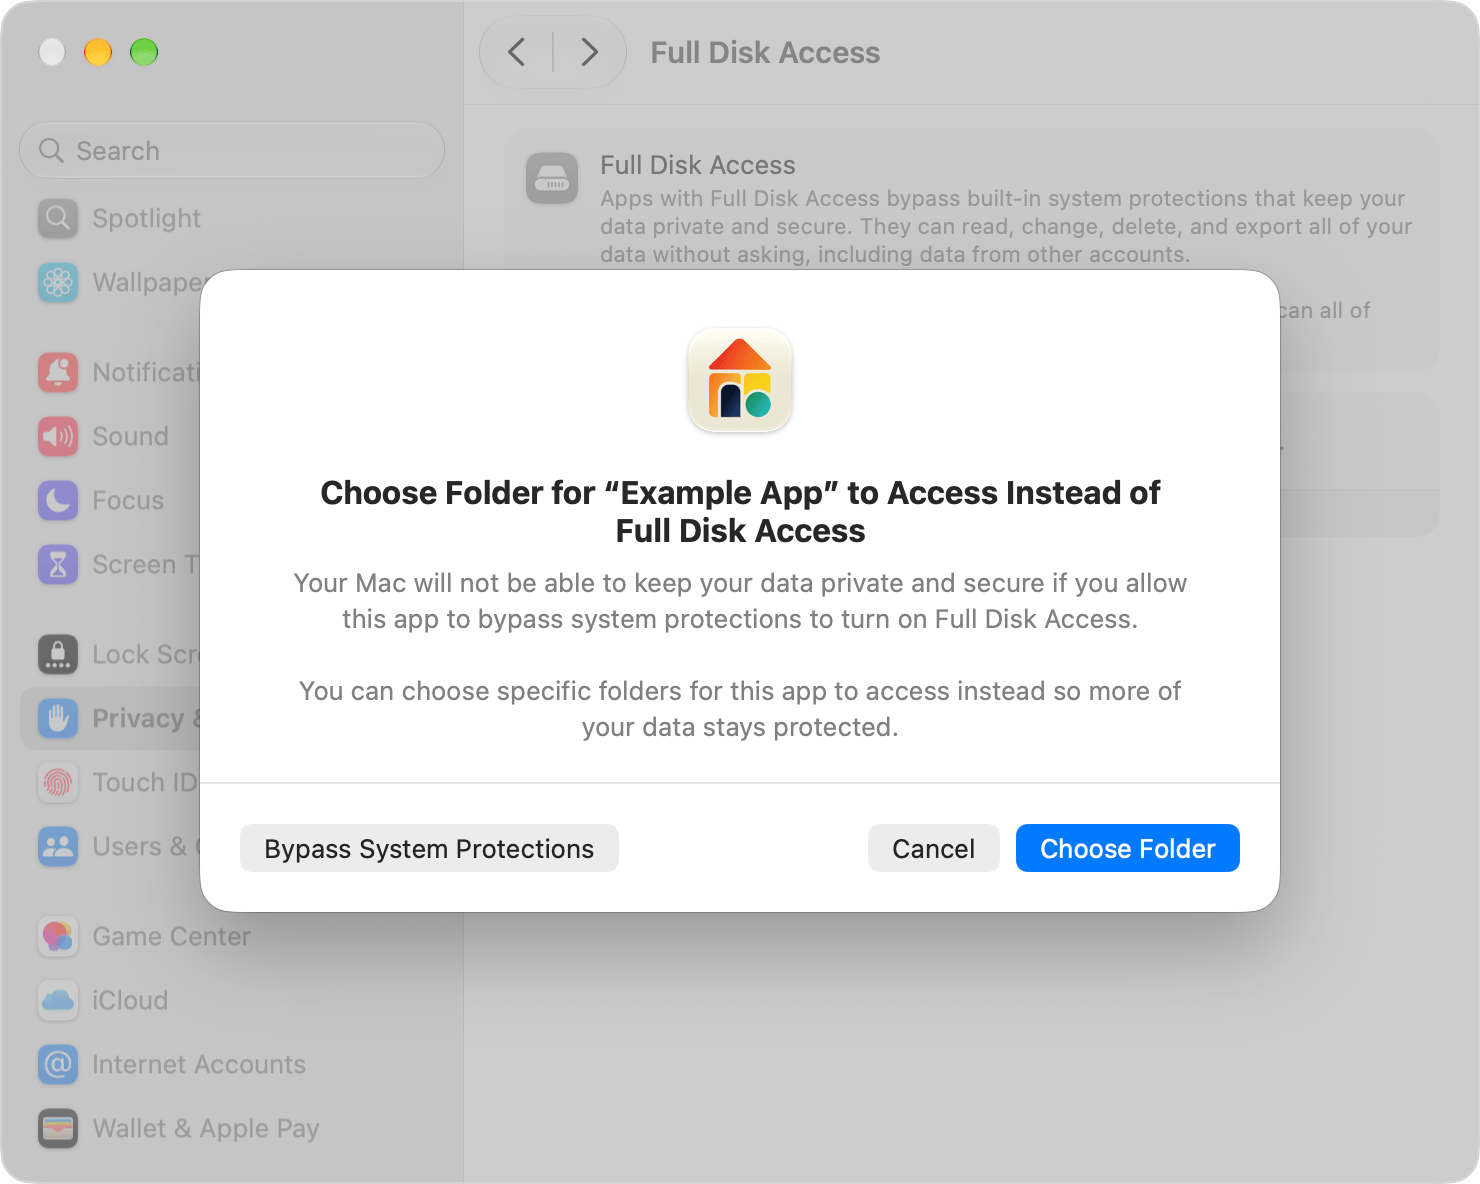
Contrairement à une idée rapide, l’accès complet au disque demeure disponible. Apple ne ferme pas la porte, elle change la poignée. Le message d’avertissement devient plus explicite sur les protections contournées et les données personnelles exposées.
Le réglage propose aussi d’accorder l’accès à certains dossiers plutôt qu’à la machine entière. Une app de gestion de fichiers n’a pas forcément besoin des emails, des bases locales ou des historiques système.
Les autorisations déjà validées avant la 27.3 restent en place. Bonne nouvelle pour la stabilité, moins pour la vigilance: les logiciels anciens continueront à tourner sans redemander d’accord, au moins dans un premier temps.
Pour les développeurs, l’adaptation reste nécessaire
Apple affirme que les API sous-jacentes ne bougent pas. En revanche, les équipes logicielles devront prévoir le cas où l’utilisateur refuse l’accès total et offre seulement des permissions limitées.
Les applications de sauvegarde et les outils d’assistance peuvent demander des entitlements pour conserver leur expérience d’origine lors de nouvelles installations. Apple signale aussi avoir repéré des logiciels populaires concernés, qui devraient continuer à fonctionner sans démarche supplémentaire.
Avec cette bêta, Cupertino tente de reprendre la main sur une zone devenue floue. Les automatisations promettent d’aider, mais elles donnent aussi à un code la capacité de voir presque tout. Le mot “permission” mérite désormais plus de contexte.